一文入门eSIM技术
- 22 Oct, 2026
本文结合移远 RG255C-NA00AB 等 5G RedCap 模组的工程实践,从eSIM(Embedded SIM)的硬件封装、底层协议、核心概念、首次配网到动态切卡以及远程写卡(RSP)全流程,进行一次系统级、全方位的深度剖析与技术总结。
eSIM 卡的物理形态与硬件落地方案
在eSIM的工程应用中,首先需要破除一个最常见的认知误区:“eSIM”并不是把 SIM 卡彻底变成一段纯软件代码,它同时包含了硬件形态的演进与软件架构的升级。
eSIM的物理形态(MFF2)与软件架构(eUICC)
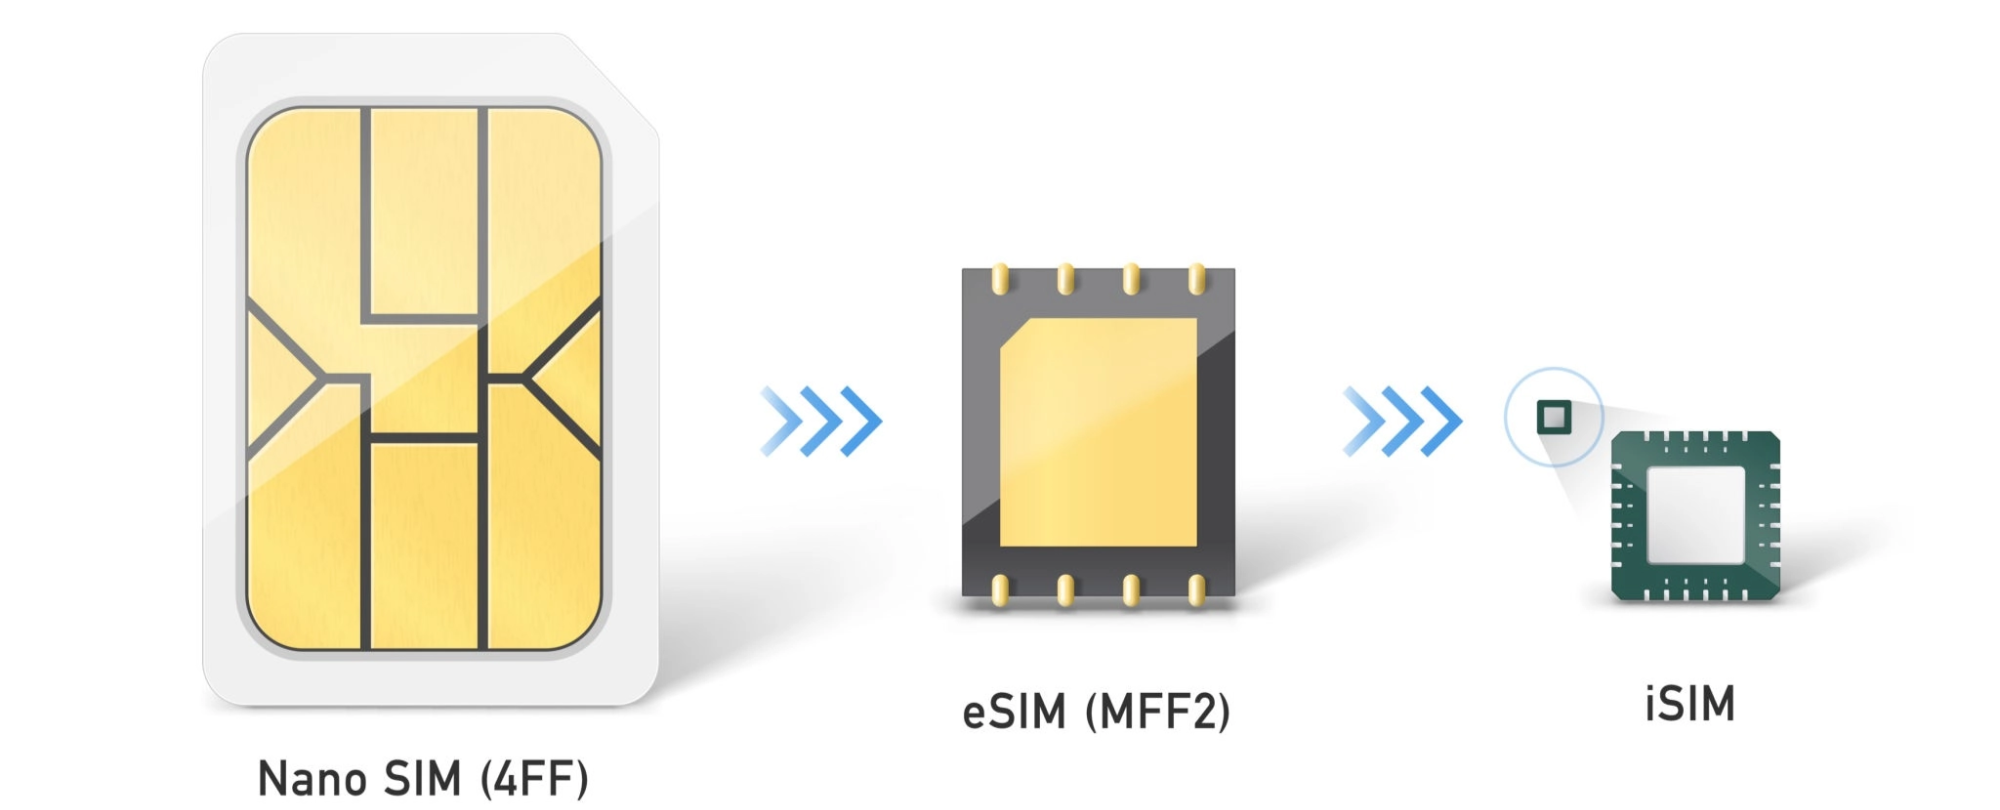
- 硬件形态(MFF2 封装): 传统的消费级或工业级插拔 SIM 卡采用的是 Nano SIM(4FF)等形态,需要机械卡槽。而在 eSIM 方案中,物理载体是一颗符合 JEDEC 标准、采用 MFF2 封装(SON-8 / DFN-8)的工业级贴片芯片,尺寸仅为 5mm × 6mm × 0.75mm。它通过 SMT 表面贴装技术直接焊接在 PCB 板上。在硬件电气连接上,eSIM 与传统外置 SIM 卡槽几乎没有任何区别。无论是模组外部贴片还是模组内部集成,走的依然是标准的 ISO/IEC 7816 接口协议,依然连接到 RG255C 模组的
USIM_VDD(供电 1.8V/3.0V)、USIM_CLK(时钟)、USIM_DATA(数据 I/O)和USIM_RST(复位)。 - 软件架构(eUICC): 芯片内部运行着符合 GSMA 标准的 eUICC(Embedded UICC) 操作系统。它不仅拥有普通 SIM 卡的安全存储区,还具备动态下载、存储、激活和删除多个运营商配置文件(Profile)的远程配置(RSP)能力。
为什么传统插拔卡在产品应用中痛点明显?
在室外高空部署的 5G 安防摄像机中,传统物理卡槽存在严重的工程隐患:
- 结构可靠性差: 户外长期受风吹日晒、强振动(如交通卡口、车载监控、塔吊监控),机械卡槽的弹片容易发生疲劳变形、微动甚至短暂断电,导致基带模组报出
SIM Not Found异常。 - 防水防尘受限: 机壳为了兼顾 SIM 卡维护孔,必须设计橡胶防水塞,增加了进水和湿气渗透的风险。
- 安全风险高: 恶意人员可以轻易打开摄像机外壳拔走 SIM 卡盗用流量。采用 MFF2 贴片 eSIM 后,芯片与主板融为一体,彻底杜绝了物理盗卡。
eSIM的两大硬件落地方案与选型对比
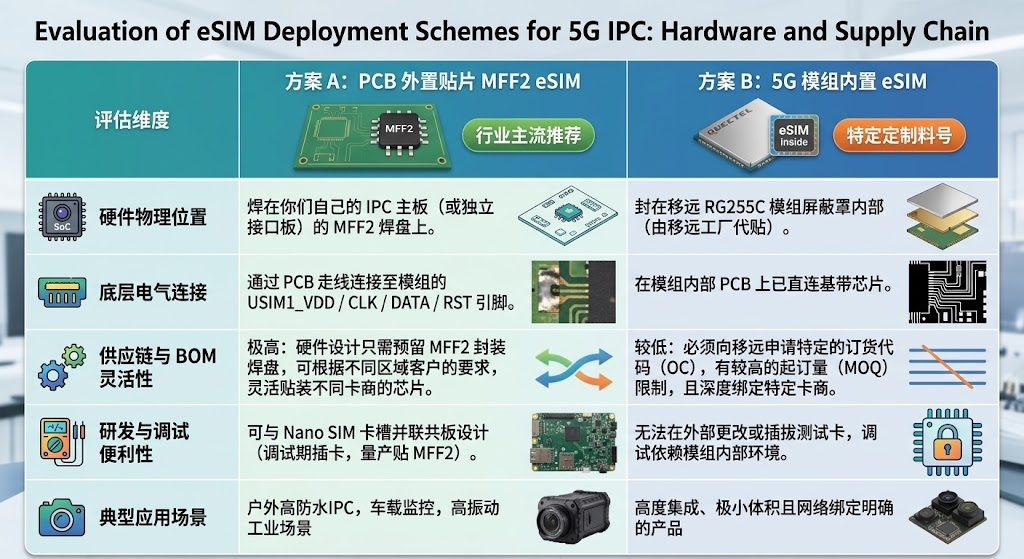
在设计搭载移远 RG255C-NA 系列模组的 5G IPC 主板时,我们会面临两种截然不同的物理落地路径:
硬件原理图设计要点
如果采用方案 A(主板外置贴片 MFF2 eSIM),其硬件外围电路与传统实体 SIM 卡完全一致,但在设计时需要重点关注以下信号完整性指标:
- ISO/IEC 7816 接口规范:
USIM_CLK(时钟线)通常工作在 3MHz~5MHz,其走线需远离高频射频天线(如 5G Sub-6GHz 主天线、Wi-Fi 天线),避免高频耦合噪声导致 SIM 卡时钟畸变。 - ESD 静电防护: 由于 MFF2 芯片靠近板边或常暴露于复杂环境,必须在
USIM_DATA、USIM_RST、USIM_CLK和USIM_VDD走线上就近放置低电容(≤ 5pF)的专业 SIM 卡静电保护二极管(ESD Array),满足 IEC 61000-4-2 Level 4 接触放电标准。 - 电源滤波:
USIM_VDD需提供干净的 1.8V/3.0V 切换供电,靠近芯片管脚处必须并联一个 100nF 的高频去耦电容。
eSIM 卡相关的核心概念术语与 LPA 部署剖析
要彻底搞懂 eSIM 的远程写卡机制(Remote SIM Provisioning, RSP),必须清晰界定 GSMA 标准体系中的四个核心名词,并理清底层控制逻辑。
eSIM的四大核心概念术语
- EID (eUICC Identifier): 每一颗 eSIM(eUICC)芯片出厂时,在硬件安全区烧录的全球唯一 32 位数字身份证号。它是云端发卡服务器识别具体某台设备的唯一凭证(类似于硬件的 MAC 地址)。
- Profile(配置文件): 可以理解为一个“软件化的虚拟 SIM 卡数据包”。它包含了传统物理 SIM 卡的所有敏感核心要素:国际移动用户识别码(IMSI)、集成电路卡识别码(ICCID)、网络鉴权根密钥(Ki / OPc),以及运营商的 PLMN 优先列表和 APN 配置。在同一时刻,一颗 eUICC 芯片内部可以存放多个 Profile,但仅允许一个(或极少数特定场景)处于 Enabled(激活)状态,其余处于 Disabled(休眠)状态,这一点对于理解eSIM的工作流程非常关键。
- SM-DP+ (Subscription Manager Data Preparation+)服务器: 运营商或第三方虚拟运营商(MVNO)在云端部署的“发卡与加密打包服务器”。它通过硬件安全模块(HSM)保管着所有运营商的密钥库。当收到设备的下载请求时,它会为该设备的 EID 实时生成并加密打包一个专属的 Profile。
- LPA (Local Profile Assistant,本地配置助手): 运行在设备端(一般在5G模块里面)的代理控制程序。它的核心职责是:主动向 SM-DP+ 服务器发起 HTTPS/TLS 连接请求,接收加密的 Profile 数据包,并通过标准的 APDU 指令将其写入 eUICC 芯片的安全存储区,同时管理 Profile 的启用、禁用与删除。
LPA 跑在哪儿?为什么?
在嵌入式 Linux + 移远 5G 模组的硬件架构下,LPA 的部署位置直接决定了软件团队的工作量:
- 主流模式:LPA 运行在移远 5G 模组内部(Modem-based LPA)。 对于 RG255C-NA 系列模组,其内部基带固件已经集成了符合 GSMA SGP.22 / SGP.32 标准的 LPA 引擎。产品的主控 SoC(如 Rockchip、Ingenic 或 Ambarella 平台)跑的嵌入式 Linux 系统完全不需要移植任何复杂的 LPA 源码或 TLS 栈。
- 工程架构优势:
当需要下载或切换 Profile 时,Linux 主控只需通过串口(如
/dev/ttyUSB2)向移远模组发送简化的专用 AT 指令(如AT+QESIM="download", "LPA:1$smdp.address$matching_id"),后续繁重的 HTTPS 双向证书握手、TLS 数据解密以及通过 ISO 7816 总线向 eUICC 发送 APDU 分片烧写指令,全部由移远模组内部基带自动完成。这极大地保证了系统的稳定性和研发效率。
eSIM 的首次连接和 Profile 下载流程全景拆解
在 eSIM 项目中,最经典的架构问题莫过于:“如果刚出厂的 eUICC 芯片里面没有任何运营商数据,设备根本连不上 5G 蜂窝网络;而连不上网,它又怎么去云端 SM-DP+ 服务器下载正式的运营商 Profile?”
为了打破这个“先有鸡还是先有蛋”的网络死锁,eSIM 设计了一套精妙的 Bootstrap(引导配置文件) 机制。
Bootstrap Profile引导机制的运作本质
- 什么是 Bootstrap Profile? 在卡商采购的 MFF2 eSIM 芯片中,芯片厂商在晶圆级出厂测试(Personalization)阶段,已经在芯片内部预置了一个特殊的 Bootstrap 配置文件。
- 它是一家运营商,还是多运营商? 从数据结构上看,这个Bootstrap Profile在 eUICC 内部只是一个独立的 Profile(通常归属于某家跨国漫游虚拟运营商 MVNO)。但从信令接入能力上看,该发卡商提前与各大主流运营商签署了严密的跨国/跨网漫游协议。因此,它内部配置了一张庞大的 PLMN 优选网络列表,可以以漫游的方式连接到不同的运营商基站。
- 实际开机表现: 当 IPC 硬件第一次上电时,RG255C 模组读取这个处于激活状态的 Bootstrap,会自动扫描周围电磁环境:无论附近是 AT&T 还是 T-Mobile 的基站,它都能以漫游身份成功注册并获得微弱的蜂窝数据通道。
从Bootstrap启动的云端Profile下载流程
下图以一个5G IPC为例,解释IPC首次上电,其5G模块从Bootstrap Profile启动到正式版本Profile下载的完整流程:
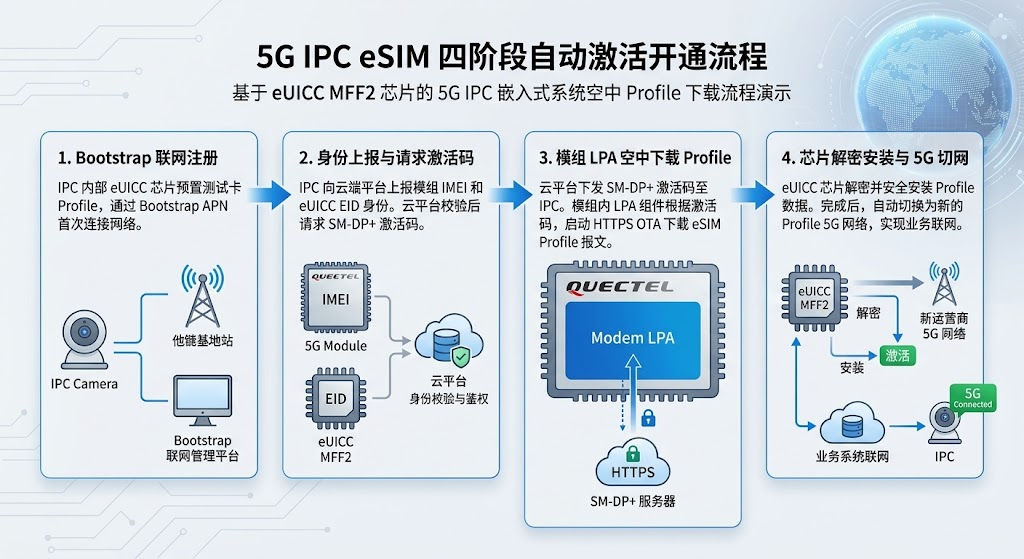
- **第一阶段(Bootstrap 联网注册):**IPC 摄像机首次上电,利用出厂自带的 Bootstrap 引导号成功挂载到当地基站,获取 IP 地址并连通互联网。
- **第二阶段(设备身份上报与激活码获取):**IPC 主控通过内置的 MQTT 或 HTTPS 客户端连接到 IPC 业务云后台,上报设备的硬编码
SN以及从 eSIM 读取出的 32 位全球唯一EID。IPC的后台服务器通过 REST API 访问卡商的 CMP(连接管理平台),卡商在后端的 SM-DP+ 服务器中为该EID锁定一个专属的北美本地正式 Profile(如 T-Mobile 商业套餐),并返回一串文本格式的 Activation Code(激活码),其中还包含有SM-DP+ 服务器的URL地址。 - 第三阶段(模组 LPA 空中下载): IPC 后台将这串激活码字符串下发给摄像机 Linux 主控,Linux 经由串口透传给移远 RG255C 模组。模组内部的 LPA 引擎解析出 SM-DP+ 服务器地址,绕过业务后台,直接与云端建立 TLS 加密会话,利用激活码拉取专属的加密 Profile 数据包。
- **第四阶段(芯片内解密与无缝切网):**RG255C 将加密数据通过 USIM 物理总线(APDU 指令)写入 eUICC 芯片的安全区。芯片内部完成解密与校验后,主控发送 AT 指令启用(Enable)该新 Profile,模组软重启 USIM 接口,抛弃 Bootstrap,正式挂载到北美当地运营商的 5G 高速网络上。
eSIM 中 Profile 的动态更新与跨区域无网回滚(Fallback)机制
在真实的项目落地中,经常会遇到这样的工程挑战:**一台已经在美国德克萨斯州激活并绑定了 Verizon 正式 Profile 的 5G IPC,过了一段时间被客户拆下来,重新部署到了一个偏远农场——而那个新地方只有 T-Mobile 的基站覆盖,完全没有 Verizon 信号。**此时会发生什么?
如果不做任何软件兜底,设备将陷入致命的“死锁”:
- eUICC 芯片里当前激活的是 Verizon Profile,在没有 Verizon 信号的新地方,模组无法注册基站。
- 既然彻底断网,云端后台就无法联络这台 IPC,IPC 自己也无法发起 HTTPS 请求去下载 T-Mobile 的 Profile。设备直接变“砖”。
为了确保异地迁移或基站变动时设备能够自愈,行业内演化出了三种成熟的软件架构解决方案:
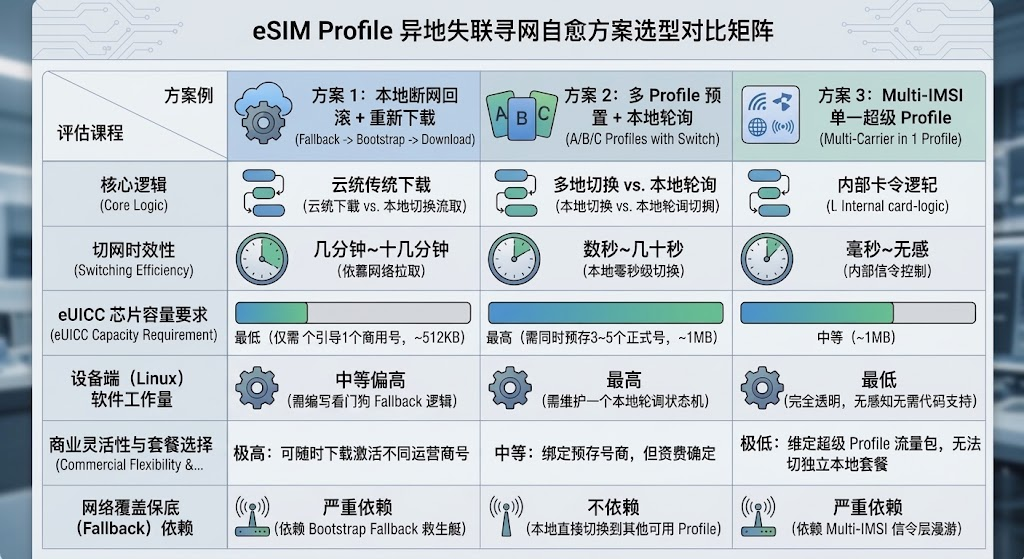
总的来说,还是受限于eSIM中同一时间只能有一个Profile处于激活状态,所以本质上,这个过程就是在出现断网一段时间以后,切换到Bootstrap或者其他可用的内置Profile来尽量恢复网络访问能力。
eSIM 核心组件协同与远程写卡全流程总结
综合上述所有硬件接口、协议标准与容灾逻辑,我们可以将整套 eSIM 方案在系统层面的协作关系归纳为以下一张完整的全景架构蓝图:
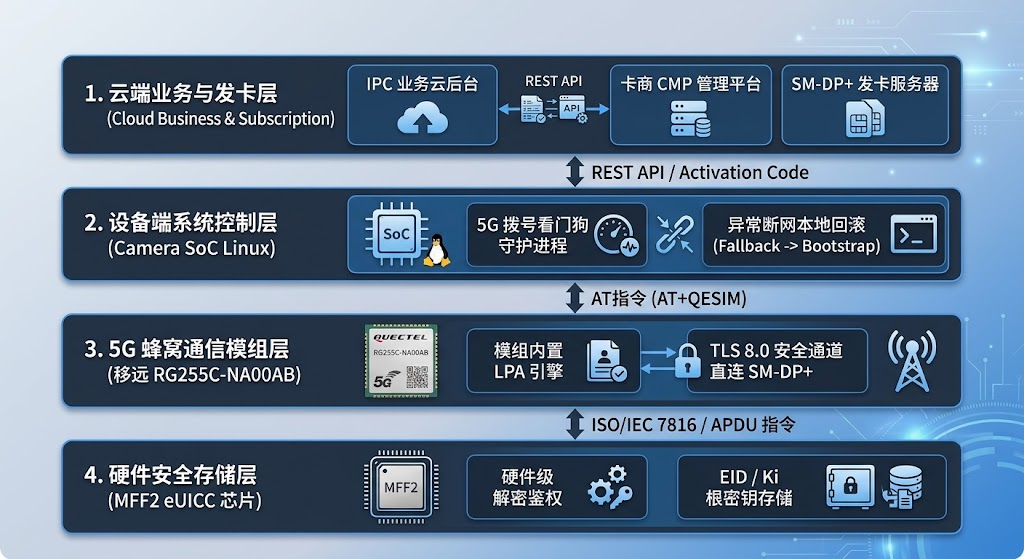
硬件产品的业务云后台和 Camera SoC上跑的 Linux 内存中绝不经手、也不允许存储任何明文或加密的 Profile 核心资产(如 Ki 密钥)。所有敏感的解密与鉴权动作,被严格锁死在运营商云端 HSM 硬件加密机与设备端 eUICC 芯片硬件安全区 的闭环之内。
而借助移远 RG255C 模组原生内嵌的 LPA 能力,底层复杂的 TLS 握手与 APDU 交互对 Linux 开发者完全屏蔽。项目团队仅需重点聚焦于:PCB 硬件上 MFF2 封装焊盘与 USIM 总线的抗干扰设计,以及 Linux 应用层针对异地无网场景的 看门狗超时监控与 Bootstrap 回滚策略。
通过以上的这一整套软硬件协同设计,5G IPC 项目便能够兼具传统实体卡的供应链灵活性与 eSIM 带来的极致环境可靠性,在北美严苛的工业与安防市场中实现高效、稳定的规模化商业落地。